
Case Study
Come usare l’AI nella code review con pipeline 100% automatizzate su GitHub Actions
schedule3 min
calendar_today28 novembre 2025
syncCaricamento...
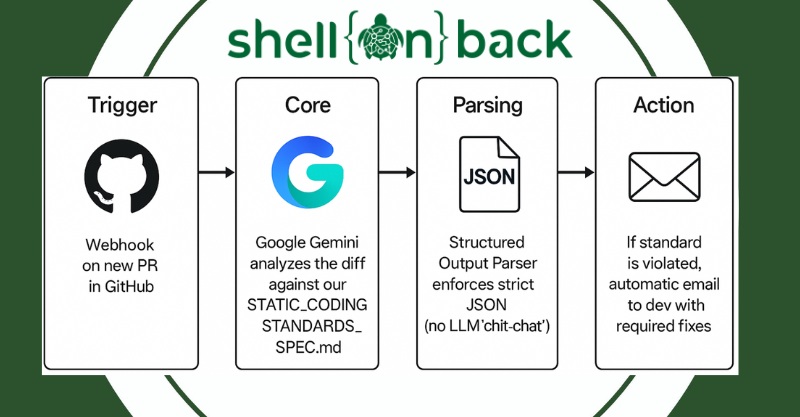
La code review è uno dei momenti più critici del ciclo di sviluppo: dovrebbe concentrarsi su architettura, design, performance e sicurezza.
Nella realtà, una parte enorme del tempo degli sviluppatori senior viene invece sprecata per correggere:
- naming incoerenti
- spaziature errate
- convenzioni violate
- formattazioni non conformi
Sono attività del tutto meccaniche, perfettamente definibili e quindi completamente automatizzabili.
Per questo abbiamo implementato una pipeline di AI-Driven Code Compliance basata esclusivamente su GitHub Actions, capace di validare automaticamente ogni Pull Request prima ancora che un reviewer umano la apra.
Il risultato: PR più pulite, tempi più rapidi e senior impegnati solo nelle decisioni che contano davvero.
Perché spostare la validazione del codice su GitHub Actions
GitHub Actions permette di:
- reagire immediatamente a ogni apertura o aggiornamento di PR
- eseguire script personalizzati
- chiamare API esterne (es. modelli LLM come Gemini, Claude, OpenAI)
- aggiungere commenti automatici sulle PR
- bloccare il merge finché il codice non rientra negli standard
Il tutto senza infrastruttura aggiuntiva, senza nuovi servizi, senza orchestratori esterni.
Se il repository sta su GitHub, è il posto più naturale e robusto in cui tenere la validazione automatizzata.
La nostra pipeline: AI + GitHub Actions + specifica tecnica interna
Abbiamo costruito un sistema composto da tre elementi principali:
- Trigger GitHub Actions su
pull_request - Chiamata a un LLM per analizzare il diff
- Validazione rispetto a un documento tecnico interno
- Commento automatico o blocco della PR
Vediamo la struttura in dettaglio.
1) Trigger automatico via GitHub Actions
Nel file .github/workflows/validation.yml:
name: AI Code Compliance

on:
  pull_request:
    types: [opened, synchronize, reopened]

jobs:
  validate:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v4
Ogni PR attiva automaticamente il workflow.
2) Estrazione del diff della PR
Una semplice shell action:
- name: Get PR diff
  run: |
    git fetch origin ${{ github.base_ref }}
    git diff origin/${{ github.base_ref }}... > diff.patch
Questo riduce il payload inviato all’AI e minimizza il costo in token.
3) Confronto con la Technical Compliance Specification (TCS.md)
Abbiamo definito un file versionato, TCS.md, che raccoglie le regole interne dell’azienda:
- naming policy
- formattazione
- pattern consentiti / vietati
- vincoli per classi, funzioni, componenti
- regole di sicurezza minime
- standard per DTO, controller, servizi, test
Il modello AI riceve:
- il diff (
diff.patch) - la
TCS.md - istruzioni rigorose per produrre un JSON strutturato
Esempio di chiamata:
- name: Run AI Validation
  run: |
    node scripts/validate.js
dove validate.js:
- legge diff + TCS
- invia tutto al modello LLM
- riceve un JSON deterministico come risposta
4) Output strutturato e commento automatico sulla PR
Formato di risposta richiesto:
{
  "violations": [
    {
      "line": 58,
      "rule": "naming:camelCase",
      "message": "Identificatore non conforme",
      "suggested_fix": "rename user_name to userName",
      "severity": "medium"
    }
  ]
}
Se vengono trovate violazioni:
- la Action commenta la PR
- oppure imposta lo status come failed, bloccando il merge
Esempio:
- name: Comment on PR
  uses: marocchino/sticky-pull-request-comment@v2
  if: ${{ steps.validate.outputs.has_violations == 'true' }}
  with:
    message: ${{ steps.validate.outputs.report }}
La PR arriva ai reviewer solo quando è conforme.
Vantaggi dell’approccio GitHub Actions
Niente nuovi sistemi
L’intera pipeline sta dove già sta il codice: GitHub.
Nessuna curva di apprendimento per il team
Niente nuovi strumenti da imparare, nessun pannello esterno.
Riproducibilità totale
Ogni run è tracciata e verificabile nelle Actions.
Scalabilità gratuita
Più PR → più run → GitHub gestisce tutto automaticamente.
Costi minimi
Si paga solo l’LLM, e solo sul diff.
Risultati ottenuti
Dopo aver introdotto la pipeline:
- –70% del tempo sprecato in review di basso livello
- maggiore uniformità del codice
- PR più veloci da leggere
- senior concentrati solo sulla parte architetturale
- riduzione dei bug introdotti da leggerezze sintattiche
Il team è più veloce e più allineato, senza cambiare il modo di lavorare.
Conclusione
Automatizzare la validazione del codice con GitHub Actions e un modello AI significa trasformare il processo di revisione da un’attività lenta e manuale a un flusso affidabile, riproducibile e completamente automatico.
È un modo per:
- garantire standard interni solidi,
- accelerare i cicli di sviluppo,
- ridurre il carico sugli sviluppatori senior,
- e aumentare la qualità del software.
Se vuoi introdurre questo sistema nei tuoi repository, Shellonback può implementarlo chiavi in mano, oppure guidare il tuo team nella creazione di una pipeline personalizzata basata su GitHub Actions e AI, integrata con i tuoi standard interni.
Portiamo automazione e qualità nel cuore del tuo processo di sviluppo.
Scrivici per trasformare la tua code review.
forum
Vuoi una code review automatica sulle tue PR? Chiedimi quanto ci vuole.
Ti rispondiamo subito e, se vuoi, prepariamo il preventivo per il tuo caso.